





OAuth2 and OpenID Connect Authorization Server
ZebraBytevorbește acum despre OAuth2 și OpenID Connect - oricine poate construi integrări care se conectează direct la setul dvs. de conformitate.
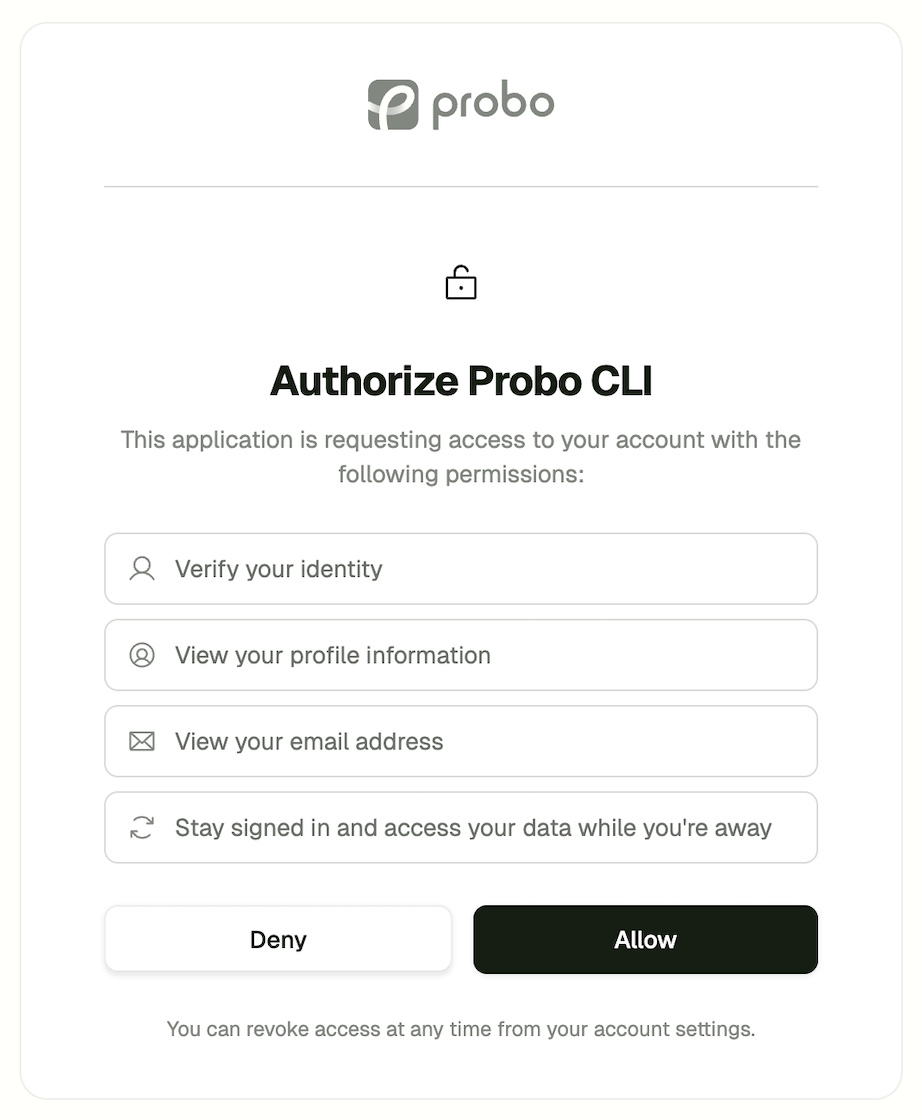
ZebraByteeste acum un server de autorizare OAuth2 și OpenID Connect, ceea ce înseamnă că oricine – echipa dvs., partenerii dvs., furnizorii terți – poate construi integrări care să autentifice împotrivaZebraByteși să acceseze datele dvs. de conformitate.
Doriți să conectați un tablou de bord intern? Wire up un conductor CI? Lăsați un furnizor să tragă dovezi automat? Înregistrați un client, obțineți jetoane, trimiteți-l. PKCE, grantul dispozitivului, înregistrarea dinamică a clientului, introspecția și revocarea sunt toate acolo din cutie.
Acesta este fundamentul pentru un ecosistem deschis în jurulZebraByte. Nu mai există chei uniceAPIsau conducte personalizate auth - doar standard OAuth2.
Începe upgrade-ul: acest lucru necesită un nou bloc de configurare probod.auth.oauth2-server cu cel puțin o cheie de semnare.
