





Scaleway
Conectați Scaleway ca sursă de revizuire a accesului utilizând o cheie secretă IAM și ID-ul organizației pentru a verifica cine are accesul IAMReadOnly la contul dvs.
platforma citește utilizatorii IAM ai organizației dvs. Scaleway prin intermediul Scaleway IAMAPI, astfel încât să puteți verifica cine are acces.
Prerequisites
Secțiune intitulată „Prerequisites”- the platform organization administrator access
- O cheie ScalewayAPIal cărei purtător deține
IAMReadOnly(orIAMUserReadOnlypermisiune, astfel încât să poată enumera utilizatorii Organizației. Owner Acest lucru se întâmplă prin default - Your Scaleway Organization IDÎn cadrul consolei sub Organization Settings (use Copy ID lângă denumirea organizaţiei)
Collected Fields
Secțiune intitulată „Collected Fields”| the platform field | Scaleway field | Notes |
|---|---|---|
| Name | first_name și last_name |
Se întoarce la numele de utilizator, apoi e-mailul |
email |
||
| Role | type |
owner → Owner, member → Member |
| Admin | type |
Se încadrează ca administrator atunci când type este owner |
| Status | status și locked |
Inactiv atunci când contul este blocat sau invitația este încă în așteptare |
| MFA | two_factor_enabled |
Dacă este activată autentificarea cu doi factori (se întoarce la steagul ___ZBT_I18N_RUNTIME_BLOCK_185__) |
| Last login | last_login_at |
Când utilizatorul s-a înscris ultima dată în |
| External ID | id |
Identificator stabil utilizat pentru a urmări contul prin recenzii |
| Created at | created_at |
Când utilizatorul a fost adăugat la organizație |
Step 1: Create an API Key
Secțiune intitulată „Step 1: Create an API Key”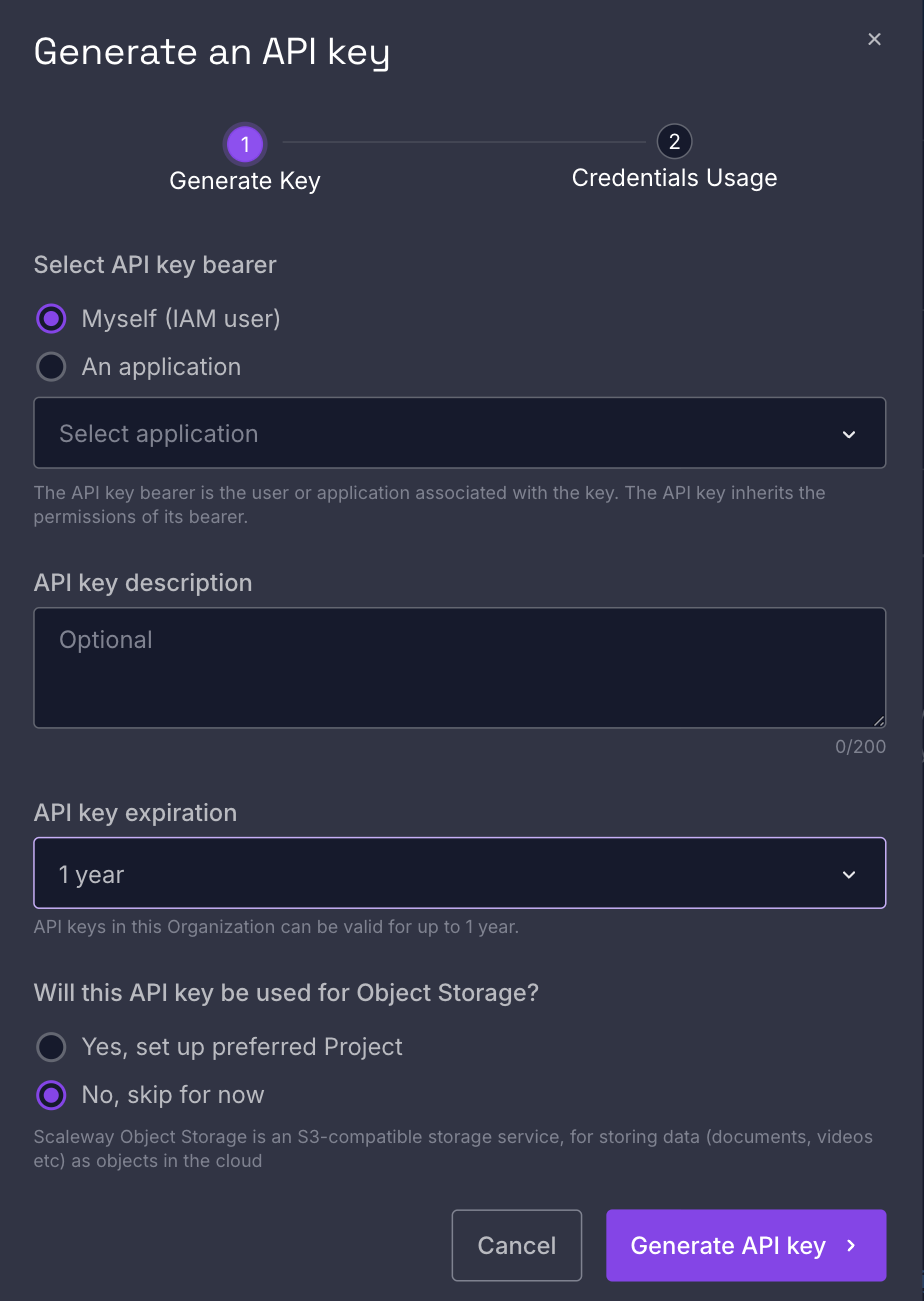
- In the Scaleway console, open IAM & API keys din meniul din dreapta sus, apoi API keys tab.
- Click Generate API key, choose the bearer (sau o aplicație IAM care deține permisiunea
IAMReadOnly), adăugați o descriere (de exemplu,Probo Access Review) și generați-o. - Copy the secret key (un UUID) și o stocați în siguranță. Se afișează o singură dată.
Step 2: Connect in the platform
Secțiune intitulată „Step 2: Connect in the platform”- Pe platformă, du-te la Access Reviews > Sources > Add Source.
- Find Scaleway, click API Key, paste the secret key, enter your Organization ID (from Organization Settings), and click Connect.
platforma numește sursa după organizația dvs. și atrage utilizatorii IAM în campaniile dvs.
Troubleshooting
Secțiune intitulată „Troubleshooting”- Key rejected. Confirmaţi că aţi introdus secret key (un UUID), nu cheia de acces (
SCW…) sau ID-ul organizației. - No users appear. Utilizatorul cheii are nevoie de permisiunea
IAMReadOnlysau de permisiunea ___ZBT_I18N_RUNTIME_BLOCK_197__. Organization ID trebuie să se potrivească cu organizația pe care o examinați.