





Tailscale
Conectați Tailscale ca sursă de revizuire a accesului folosind un token de accesAPIastfel încât platforma să poată enumera fiecare utilizator al tailnet-ului dvs. și rolul lor atribuit.
platforma citește utilizatorii tailnet-ului Tailscale prin intermediul TailscaleAPI, astfel încât să puteți verifica cine are acces.
Prerequisites
Secțiune intitulată „Prerequisites”- the platform organization administrator access
- The Owner, Admin, IT admin, or Network admin rol în Tailscale (numai aceste roluri pot genera un token de acces)
- Un cont Tailscale care poate citi utilizatorii tailnet, deoarece un token de acces poartă aceleași permisiuni ca și utilizatorul care l-a creat
Collected Fields
Secțiune intitulată „Collected Fields”| the platform field | Tailscale field | Notes |
|---|---|---|
| Name | displayName |
Stânga este goală atunci când Tailscale nu are un nume de afișare pentru utilizator |
loginName |
Tailscale îl numește numele de conectare. Un utilizator fără unul este omis | |
| Role | role |
Un singur rol pe utilizator: owner, admin, it-admin, network-admin, billing-admin, auditor, sau member |
| Admin | role |
Se înregistrează ca administrator atunci când role este owner, admin, it-admin, network-admin, sau billing-admin |
| Status | status |
active și idle sunt listate ca active, suspended ca inactive. needs-approval și over-billing-limit lasă starea necunoscută |
| MFA | Not supported | |
| Last login | lastSeen |
Ultima dată când unul dintre dispozitivele utilizatorului s-a conectat și ultima dată când utilizatorul s-a autentificat la un serviciu Tailscale |
| External ID | id |
Identificator stabil utilizat pentru a urmări contul prin recenzii |
| Created at | created |
Când utilizatorul se alătură tailnet-ului |
Tailscale delegă autentificarea la furnizorul de identitate sau passkey cu care se autentifică fiecare utilizator, iar utilizatorii săiAPInu returnează niciun câmp MFA.
Step 1: Create an API Access Token
Secțiune intitulată „Step 1: Create an API Access Token”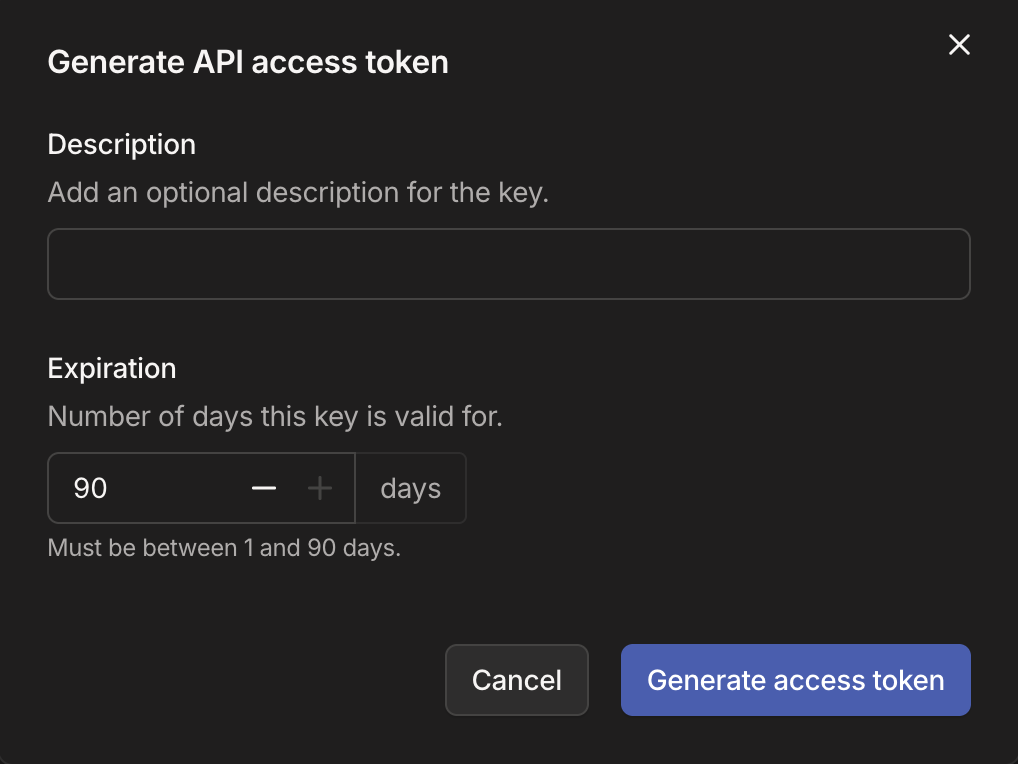
- În consola de administrare Tailscale, înregistrată ca Owner, Admin, IT admin, or Network admin, open the Keys pagina şi du-te la API access tokens section.
- Select Generate access token, add a Description (de ex.
Probo Access Review) şi setaţi ExpirationTailscale permite între 1 și 90 de zile. - Copiați tokenul (
tskey-api-…) și stocați-l în siguranță. Tailscale afișează un secret în întregime o singură dată.
Step 2: Connect in the platform
Secțiune intitulată „Step 2: Connect in the platform”- Pe platformă, du-te la Access Reviews > Sources > Add Source.
- Find Tailscale, click API Key, atașați tokenul de acces și faceți clic Connect.
platforma numește sursa după cel mai comun domeniu de conectare printre utilizatorii importați, apoi atrage acei utilizatori în campaniile dvs. Acest nume este doar o etichetă a platformei, deci poate diferi de modul în care Tailscale identifică tailnet-ul.
Troubleshooting
Secțiune intitulată „Troubleshooting”- Token rejected. Confirmă că este un token de accesAPI(
tskey-api-…). Nici o cheie auth (tskey-auth-…) nici un secret client OAuth (tskey-client-…) nu autentifică o solicitare TailscaleAPI. - Sursă oprește sincronizarea după câteva săptămâni. Un token de acces Tailscale expiră după 1 până la 90 de zile aleasă atunci când a fost generat.
- No members appear. Un token de acces are aceleași permisiuni ca și utilizatorul care l-a creat, iar punctul final al utilizatorului returnează 404 atunci când acel utilizator nu poate citi utilizatorii tailnet-ului.
- Un utilizator partajat de pe un alt tailnet este dispărut. Utilizatorii endpoint returnează membrii tailnet în mod implicit, astfel încât platforma nu importă utilizatorii partajați din altă parte.